25 september 2026 · Elroy Heisterkamp
Bitget gehackt: 352 miljoen dollar gestolen, opnames bevroren en Noord-Korea verdacht
Cryptobeurs Bitget is op 24 september 2026 gehackt voor 351,6 miljoen dollar via vervalste overboekingen. Noord-Korea verdacht, opnames bevroren. Is je geld veilig?
Cryptobeurs Bitget is op donderdagavond 24 september 2026 getroffen door een van de grootste hacks van dit jaar. Aanvallers sluisden 351,6 miljoen dollar aan crypto weg uit de hot en warm wallets van de beurs. Volgens topvrouw Gracy Chen zijn er géén privésleutels gestolen: de daders braken in op een achterliggend systeem en lieten de beurs zélf vervalste overboekingen goedkeuren. Opnames zijn voorlopig stilgelegd, handelen en storten gaan gewoon door, en Bitget zegt dat het verlies volledig wordt gedekt door het eigen beschermingsfonds van ruim 464 miljoen dollar. Het spoor wijst volgens Bitget naar Noord-Korea.
In dit artikel zetten we alles op een rij: wat er precies is gebeurd, hoe de hack werkte, of je geld veilig is en wat dit betekent voor de cryptomarkt.
De Bitget-hack in het kort
- Wanneer: donderdag 24 september 2026, ontdekt om 18:31 UTC (20:31 Nederlandse tijd).
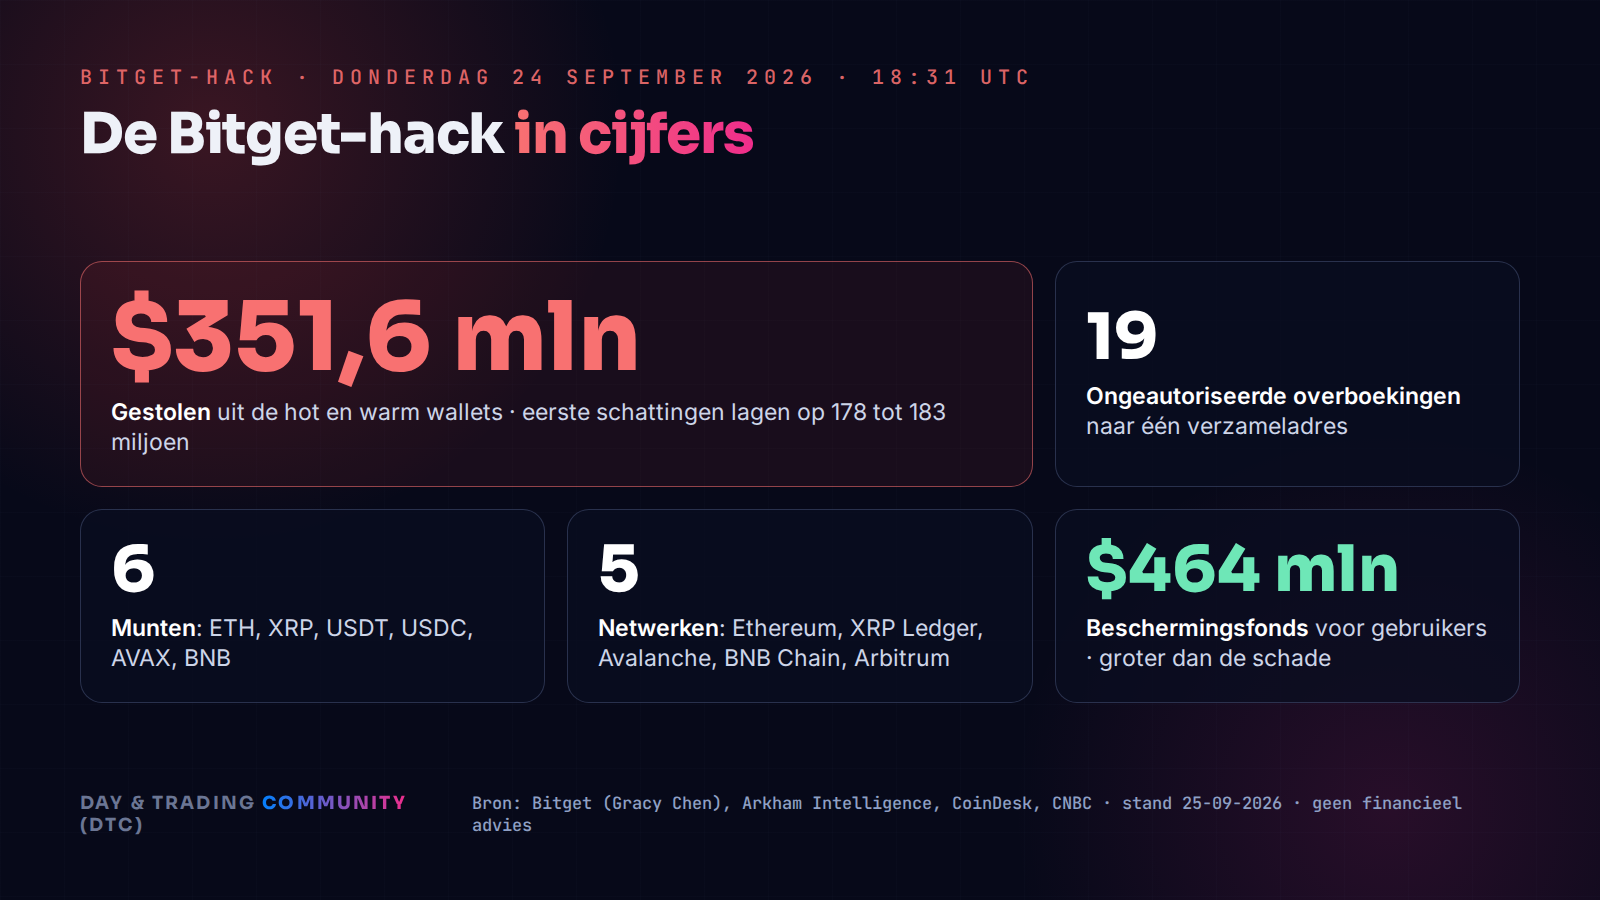
- Schade: ongeveer 351,6 miljoen dollar, afgerond 352 miljoen.
- Hoe: 19 ongeautoriseerde overboekingen vanuit delen van de hot en warm wallets. De cold wallets zijn ongemoeid gebleven.
- Methode: een gekraakt achterliggend systeem in de wallet-infrastructuur, waarmee vervalste transactiegegevens door het goedkeuringsproces van Bitget zijn geloodst. Privésleutels zijn volgens Bitget niet buitgemaakt.
- Munten: ETH, XRP, USDT, USDC, AVAX en BNB op de netwerken Ethereum, XRP Ledger, Avalanche, BNB Smart Chain en Arbitrum.
- Verdachte: Noord-Korea. Bitget vond IP-adressen van VPN-diensten die eerder door een Noord-Koreaanse hackersgroep zijn gebruikt.
- Gevolg voor gebruikers: opnames tijdelijk bevroren, handelen en storten werken. Saldo's kloppen en het verlies wordt gedekt door het beschermingsfonds.
Wat is er precies gebeurd bij Bitget?
De hack kwam donderdagavond aan het licht toen blockchainonderzoekers ongebruikelijke uitstromen zagen vanuit adressen van Bitget. Emmett Gallic van analysebedrijf Arkham Intelligence signaleerde als een van de eersten dat grote hoeveelheden crypto uit meerdere Bitget-wallets werden verplaatst en op één verzameladres samenkwamen. Zijn eerste schatting lag rond de 178 miljoen dollar, andere analisten kwamen op zo'n 183 miljoen.
Dat bleek een onderschatting. Bitget liet later weten dat die eerste analyses niet alle getroffen blockchains meenamen. Het werkelijke bedrag: 351,6 miljoen dollar.
Bitget bevestigde het incident zelf via X. Topvrouw Gracy Chen meldde dat de beveiligingssystemen om 18:31 UTC ongeautoriseerde overboekingen hadden opgemerkt vanuit delen van de hot en warm wallets. De beurs schakelde direct externe beveiligingsbedrijven en politie- en justitiediensten in, markeerde de ontvangende adressen en zette opnames stil. Chen beloofde binnen 24 uur een volledig incidentrapport.
Hoe werkte de hack? Geen gestolen sleutels, maar vervalste opdrachten
Bij de meeste grote cryptohacks draait het om gestolen privésleutels: wie de sleutel heeft, kan de portemonnee legen. Bij Bitget ging het volgens Chen anders. In haar woorden: "Het compromitteren van de privésleutel is uitgesloten."
Wat er wél gebeurde, in drie stappen:
1. De aanvallers braken in op een cruciaal achterliggend systeem binnen de wallet-infrastructuur van Bitget. 2. Via dat systeem voerden ze vervalste transactiegegevens in: overboekingen die er voor de beurs uitzagen als legitieme opdrachten. 3. Die vervalste opdrachten kwamen terecht in het normale goedkeurings- en ondertekenproces van Bitget, dat ze netjes ondertekende en uitvoerde.
Chen vergeleek het met een bank waar iemand valse opnameformulieren door de balie weet te smokkelen. De kluis is niet opengebroken en de sleutel is niet gestolen, maar de bank betaalt zelf uit omdat de papieren er goed uitzien.
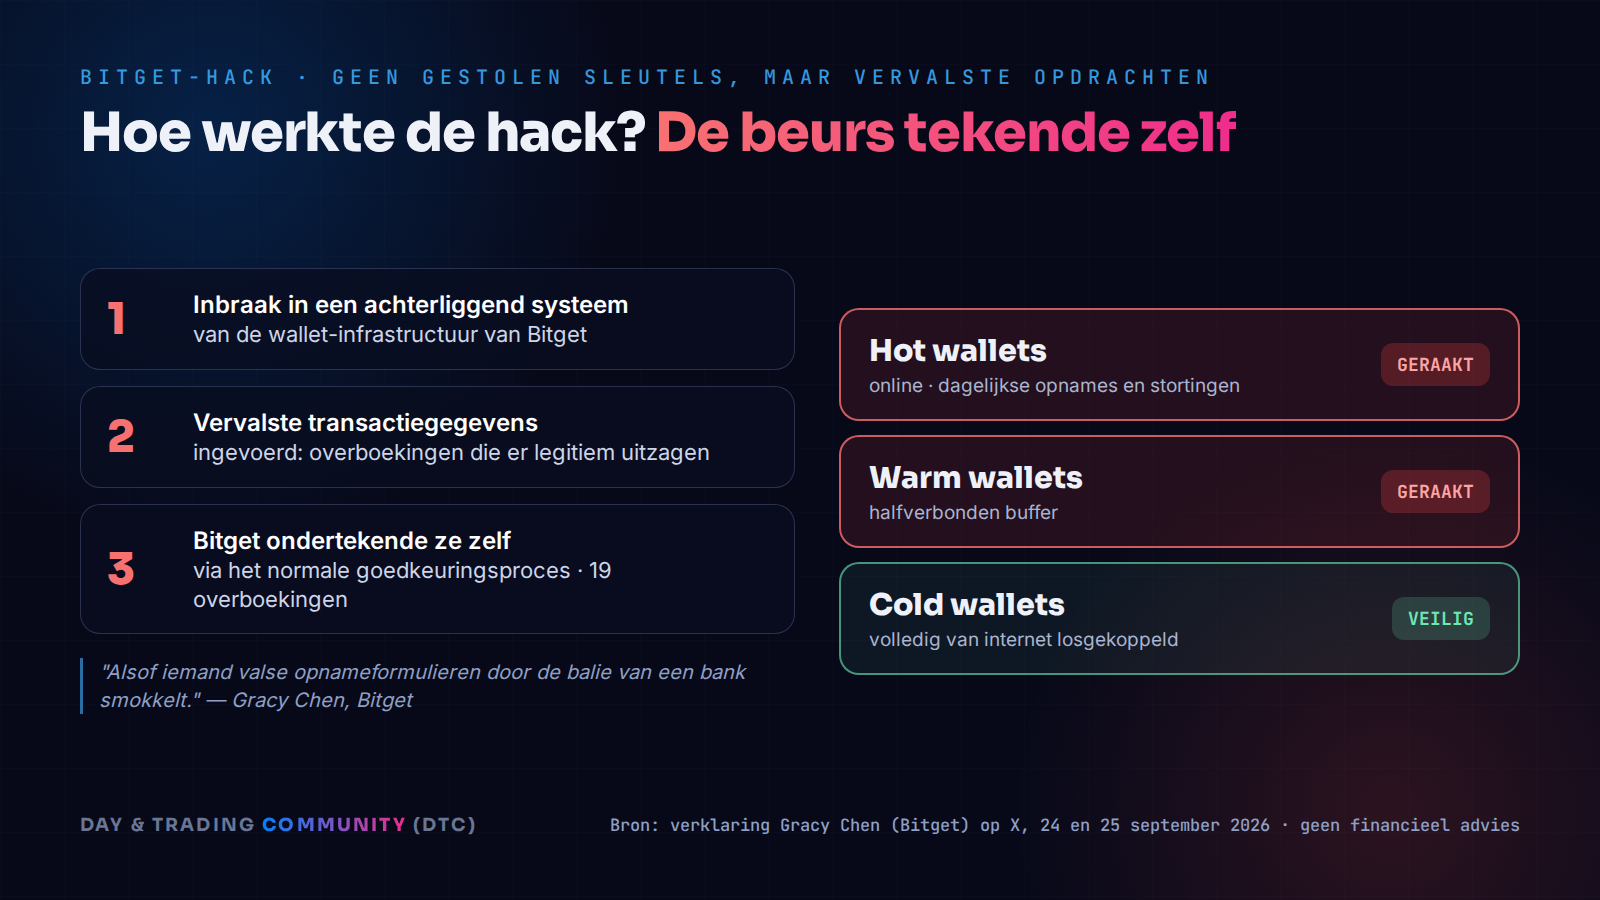
Bitget werkt met een drielaagse walletstructuur:
- Hot wallets: verbonden met internet, voor dagelijkse opnames en stortingen.
- Warm wallets: een halfverbonden buffer tussen de hot wallets en de opslag.
- Cold wallets: volledig van internet losgekoppeld, waar het grootste deel van de tegoeden ligt.
Alleen delen van de hot en warm laag zijn geraakt. De cold wallets zijn volgens Bitget volledig veilig gebleven. Hoe de aanvallers precies zijn binnengekomen in het achterliggende systeem, is nog onderwerp van technisch onderzoek. Chen zei wel dat de schade is ingedamd: "Verdere ongeautoriseerde overboekingen zijn niet meer mogelijk."
Welke munten en netwerken zijn getroffen?
De aanval speelde zich af over meerdere blockchains tegelijk, wat verklaart waarom de eerste schattingen te laag uitvielen. Getroffen zijn:
- Ether (ETH) op Ethereum en Arbitrum
- XRP op de XRP Ledger
- USDT en USDC (stablecoins)
- Avalanche (AVAX)
- BNB op BNB Smart Chain
Volgens Arkham werden de gestolen tegoeden samengebracht op één adres. Bitget heeft de betrokken adressen gemarkeerd, zodat andere beurzen en analysebedrijven de munten kunnen volgen en bevriezen zodra ze ergens worden aangeboden.
Wijst het spoor naar Noord-Korea?
Een dag na de hack ging Chen in een live-uitzending op X in op de daders. Het onderzoek loopt nog, maar er zijn volgens haar twee voorlopige aanwijzingen richting Noord-Korea:
1. Onderzoekers vonden IP-adressen die horen bij VPN-diensten die eerder door een Noord-Koreaanse hackersgroep zijn gebruikt. 2. Het patroon van de aanval lijkt sterk op eerdere operaties die aan het land worden toegeschreven.
Op de blockchain wijzen analisten naar TraderTraitor, een eenheid die aan de beruchte Lazarus-groep wordt gekoppeld. Diezelfde groep wordt verantwoordelijk gehouden voor de grootste cryptohack ooit: de roof van 1,5 miljard dollar bij Bybit in februari 2025.
Bybit-topman Ben Zhou liet weten dat zijn team klaarstaat om Bitget te helpen. Bitget steunde Bybit destijds na die hack. Bybit werkt zijn eigen platform LazarusBounty, dat beloningen uitlooft voor het traceren van gestolen tegoeden, bij om ook de Bitget-munten te volgen.
Is mijn geld veilig bij Bitget?
Dit is voor de meeste gebruikers de belangrijkste vraag. De stand van zaken op 25 september 2026:
- Saldo's kloppen. Bitget stelt dat alle klantsaldo's correct zijn en dat gebruikers geen verlies lijden.
- Beschermingsfonds. De beurs heeft een beschermingsfonds voor gebruikers van ruim 464 miljoen dollar. Dat is meer dan de schade van 351,6 miljoen, waardoor het verlies volgens Bitget volledig wordt opgevangen.
- Opnames bevroren. Opnames zijn stilgelegd zolang de technische teams de getroffen systemen herstellen en versterken. Een harde datum gaf Chen niet, maar het zou "uren of dagen" moeten duren en "geen weken".
- Handelen en storten werken. Het handelsplatform en stortingen zijn gewoon beschikbaar.
Een belangrijke kanttekening: de ervaring van eerdere hacks leert dat de eerste uren en dagen vooral bepalend zijn voor het vertrouwen. Bij Bybit werden de opnames snel hervat en bleef een stormloop op opnames uit. Bij kleinere beurzen zonder buffer liep het vaker slecht af. Bitget zit met zijn fonds duidelijk in de eerste categorie, maar houd de officiële kanalen van Bitget in de gaten voor het moment waarop opnames weer opengaan.
Grootste cryptohack van 2026: wat betekent dit voor de markt?
Met 352 miljoen dollar is dit vermoedelijk de grootste hack van een cryptobeurs in 2026. Het is bovendien de tweede grote klap in één maand: eerder in september werd het Liquid Network al voor ongeveer 320 miljoen dollar leeggeroofd.
Voor de markt zijn er drie lessen:
- Beurzen blijven het zwakste punt. Zelfs een grote beurs met een drielaagse walletstructuur en een fonds van honderden miljoenen is niet immuun. De aanval liep niet via gestolen sleutels, maar via de eigen software van de beurs. Dat is precies het soort aanval waar ook andere beurzen kwetsbaar voor kunnen zijn.
- Noord-Korea blijft de grootste dreiging. Na Bybit (1,5 miljard) en nu mogelijk Bitget (352 miljoen) blijft het land de belangrijkste financier van cryptodiefstal ter wereld. Elke grote beurs is een doelwit.
- De koersreactie is meestal beperkt, als het vertrouwen overeind blijft. Bij Bybit herstelde de markt na de eerste schrik. Zolang Bitget de opnames snel hervat en het fonds het verlies opvangt, is een paniekgolf niet het meest waarschijnlijke scenario. Zie je juist paniek in de grafiek, kijk dan naar de marktstructuur en niet alleen naar de koppen.
Wat kun je als handelaar nu doen?
- Verkoop niet uit paniek. De hack raakt de kas van Bitget, niet de blockchains zelf. Bitcoin, Ethereum en XRP werken gewoon.
- Laat geen groot vermogen op één beurs staan. Gebruik een beurs om te handelen en zet wat je niet nodig hebt op een eigen hardwarewallet. Dat is de kern van de gouden regel "niet jouw sleutels, niet jouw munten".
- Spreid over meerdere beurzen. Zo hoef je bij een opnamestop nooit volledig stil te staan.
- Pas op voor oplichters. Na elke grote hack duiken nepberichten op: "claim je compensatie", "verifieer je account", "verplaats je tegoed naar een veilige wallet". Bitget benadert je nooit zo. Klik nergens op en gebruik alleen de officiële app en website.
- Zet altijd tweestapsverificatie en een opnamewachtwoord aan. Het beschermt je niet tegen een hack van de beurs zelf, maar wel tegen de oplichtingsgolf die erop volgt.
Veelgestelde vragen over de Bitget-hack
Hoeveel is er gestolen bij de Bitget-hack? Ongeveer 351,6 miljoen dollar, afgerond 352 miljoen. De eerste schattingen van onderzoekers lagen rond de 178 tot 183 miljoen, omdat niet alle getroffen blockchains waren meegenomen.
Zijn de privésleutels van Bitget gestolen? Nee, volgens topvrouw Gracy Chen is dat uitgesloten. De aanvallers kraakten een achterliggend systeem, voerden vervalste overboekingen in en lieten het goedkeuringsproces van Bitget die zelf ondertekenen.
Is mijn geld bij Bitget veilig? Bitget stelt dat alle saldo's kloppen en dat het verlies volledig wordt gedekt door het beschermingsfonds voor gebruikers van ruim 464 miljoen dollar. Opnames zijn tijdelijk stilgelegd; handelen en storten werken gewoon.
Wanneer kan ik weer opnemen bij Bitget? Bitget noemt geen datum. Volgens Chen moet het "uren of dagen" duren, maar "geen weken". Houd de officiële kanalen van Bitget in de gaten.
Wie zit er achter de Bitget-hack? Bitget verdenkt Noord-Korea op basis van IP-adressen van VPN-diensten die eerder door een Noord-Koreaanse hackersgroep zijn gebruikt, en op basis van het aanvalspatroon. Blockchainanalisten wijzen naar TraderTraitor, een eenheid die aan de Lazarus-groep wordt gekoppeld. Het onderzoek loopt nog.
Welke munten zijn getroffen? ETH, XRP, USDT, USDC, AVAX en BNB, verspreid over Ethereum, XRP Ledger, Avalanche, BNB Smart Chain en Arbitrum.
Is dit de grootste cryptohack van 2026? Vermoedelijk wel. Eerder in september werd het Liquid Network voor ongeveer 320 miljoen dollar geraakt. De grootste cryptohack ooit blijft die bij Bybit in februari 2025: 1,5 miljard dollar.
Conclusie
De Bitget-hack van 24 september 2026 laat zien dat zelfs een grote beurs met een gelaagde walletstructuur kwetsbaar blijft, ook zonder dat er een privésleutel wordt gestolen. Voor gebruikers is het goede nieuws dat het beschermingsfonds groter is dan de schade en dat handelen en storten doorgaan. Het slechte nieuws is dat opnames voorlopig vastzitten en dat Noord-Koreaanse hackers opnieuw honderden miljoenen hebben buitgemaakt. Wij volgen het incidentrapport van Bitget en werken dit artikel bij zodra er nieuwe feiten zijn.
Wil je dit soort nieuws dagelijks vertaald zien naar wat het betekent voor de grafiek? In de Day & Trading Community delen we elke dag analyses van Bitcoin en altcoins, en in de Investor-omgeving krijg je wekelijks het grotere plaatje. Nieuw in crypto? Lees dan eerst onze gids crypto voor beginners.
Bronnen: CoinDesk (24 en 25 september 2026), CNBC (25 september 2026), Newsbit (25 september 2026), verklaringen van Bitget-topvrouw Gracy Chen op X en Arkham Intelligence.
Let op: dit artikel is uitsluitend informatief bedoeld en geen financieel advies. Beleggen en traden brengen risico's met zich mee. Doe altijd je eigen onderzoek.